Una firma pendiente, una factura por aprobar, un documento que necesita autorización o una alerta sobre una cuenta a punto de ser deshabilitada forman parte de las tareas que cada vez más trabajadores realizan desde plataformas digitales. Esa rutina también abrió un nuevo frente para los ciberdelincuentes , quienes utilizar herramientas de trabajo conocidas para conseguir que los empleados entreguen información sensible.
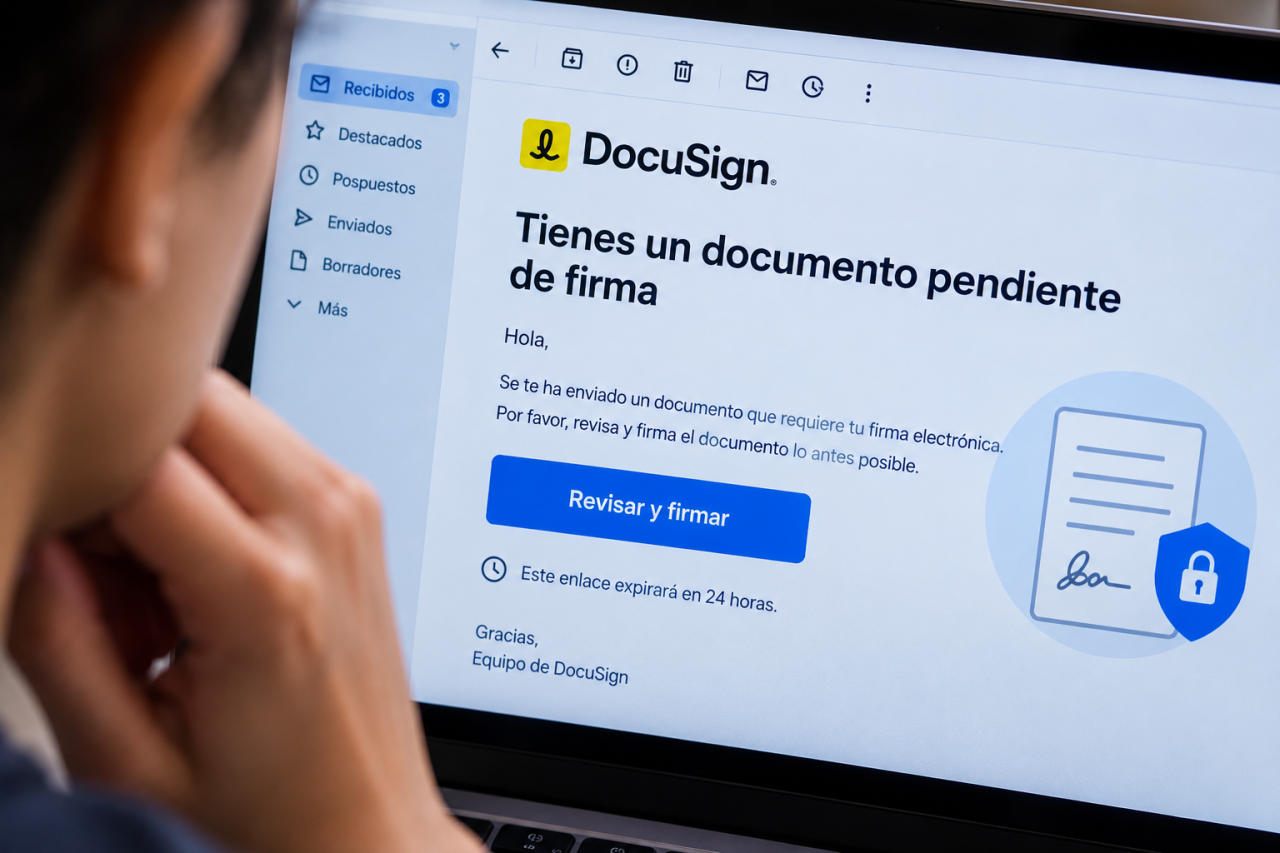
Entre julio de 2025 y junio de 2026, Kaspersky detectó 4.78 millones de intentos de ataque relacionados con contenidos que imitaban plataformas utilizadas en el trabajo. Zoom fue el nombre más utilizado como señuelo, con 2.65 millones intentos, seguido de Outlook , con 1.54 millones. También aparecieron OneDrive , Microsoft Excel y Microsoft Teams entre las utilizadas para disfrazar ataques. DocuSign, una plataforma digital para enviar, firmar y gestionar contratos y documentos de manera electrónica, es otro recurso recurrente para estos engaños que aparece en el documento. A lo largo de este año, la propia compañía alertó sobre distintas campañas que utilizan su marca, sus notificaciones e incluso funciones legítimas de la plataforma para intentar engañar a los usuarios. En agosto, por ejemplo, identificó una en la que atacantes utilizaban cuentas registradas de DocuSign para enviar sobres con documentos aparentemente legítimos y llevar a las víctimas hacia sitios maliciosos. La firma electrónica tiene una característica que vuelve especialmente atractivo este tipo de engaño, pues el usuario no solo recibe información, sino que puede estar a punto de realizar una acción con consecuencias legales o financieras . Una solicitud para revisar un contrato, aprobar un documento o completar una firma puede generar una sensación de urgencia y confianza que los atacantes buscan aprovechar. Kaspersky detectó una campaña activa de phishing que ya suma más de 1,000 correos maliciosos dirigidos a cuentas corporativas y que involucran la mención de DocuSing y Zoom. Los ataques fueron identificados en América Latina, Medio Oriente, Europa Occidental, Rusia, Armenia y Azerbaiyán, y utilizan la imagen de servicios que forman parte de las actividades cotidianas de las empresas. Leandro Cuozzo, analista senior de Seguridad del Equipo Global de Investigación y Análisis de Kaspersky para América Latina, señala que la presencia de esta campaña en cuentas corporativas de la región muestra que los ataques conocidos siguen teniendo capacidad para engañar a los usuarios.
Así funciona la campaña de phishing que suplanta a Zoom y DocuSign Los atacantes aprovechan marcas y herramientas que forman parte de la rutina laboral para generar confianza y conseguir que un empleado haga clic, entregue sus credenciales o comparta información sensible. ¿Qué puede pasar si un empleado entrega sus credenciales?“El hecho de que esta campaña haya alcanzado cuentas corporativas en América Latina demuestra que las empresas de la región deben seguir prestando atención incluso a las modalidades de phishing que parecen más conocidas”, dice Cuozzo. El primer ataque de esta campaña se hizo pasar por DocuSign. Los correos simulaban comunicaciones legítimas y llevaban a los usuarios hacia páginas falsas diseñadas para robar sus credenciales. Poco más de una semana después apareció una segunda oleada. Esta vez, los atacantes utilizaron la identidad de Zoom para enviar notificaciones que advertían a los usuarios que sus cuentas estaban a punto de ser deshabilitadas. La intención era provocar una reacción inmediata, pues de acuerdo con la empresa de ciberseguridad, si el trabajador cree que puede perder el acceso a una herramienta que utiliza todos los días, aumenta la posibilidad de que haga clic antes de comprobar si el correo es auténtico. La campaña utiliza dos vías para obtener información. En algunos casos, el enlace incluido en el correo lleva a una página falsa que solicita las credenciales. En otros, el propio mensaje contiene formularios que piden información personal y datos de tarjetas de crédito. El riesgo para una empresa no se limita a que un empleado pierda el acceso a su cuenta. Una vez dentro de un perfil corporativo, un atacante puede consultar información sensible, hacerse pasar por el usuario y utilizar una cuenta legítima para enviar mensajes fraudulentos a otros empleados o contactos. El problema puede crecer todavía más cuando una misma contraseña se utiliza en distintos servicios. En ese escenario, el robo de una credencial puede convertirse en una puerta de entrada a otras plataformas de la organización. Cuozzo plantea que la defensa debe combinar capacitación con herramientas capaces de identificar y bloquear las amenazas antes de que lleguen al usuario. “La protección de las organizaciones no puede depender únicamente de que una persona identifique el engaño: es fundamental combinar capacitación con tecnologías capaces de detectar y bloquear estas amenazas antes de que lleguen al usuario”, asegura el especialista.
¿Cómo identificar un correo falso de Zoom o DocuSign?Un estudio de Capterra con datos de 551 personas en México que habían recibido al menos un intento de phishing en su empresa encontró que 88% de los directivos consideraba que este tipo de ataque se había convertido en una amenaza más grave, mientras que 84% percibía que los ataques eran cada vez más sofisticados o difíciles de detectar. El mismo estudio muestra que la tecnología por sí sola tampoco resuelve el problema. Solo 59% de los directivos consultados afirmó que su empresa contaba con herramientas anti-phishing , mientras que 71% señaló que su organización había implementado capacitación de concientización sobre esta amenaza. Entre las empresas que sí habían capacitado a sus empleados, 92% reportó una disminución de los ataques exitosos. Ante un correo que anuncia una cuenta bloqueada, una reunión inesperada o un documento pendiente, la primera defensa sigue siendo detenerse antes de hacer clic. Revisar el remitente, comprobar hacia dónde lleva el enlace y confirmar por otro canal cualquier solicitud inesperada puede evitar que una notificación aparentemente rutinaria termine entregando las llaves de una cuenta corporativa. En el caso de DocuSign, la propia compañía recomienda no confiar únicamente en el enlace recibido por correo cuando una solicitud resulta inesperada. Una alternativa es entrar directamente a docusign.com y utilizar la opción de acceso a documentos con el código de seguridad incluido en el mensaje. Kaspersky recomienda complementar estas medidas con filtros especializados para el correo, capacitación periódica, simulaciones de phishing y autenticación multifactor, especialmente en cuentas corporativas y perfiles con privilegios elevados. Cuando sea posible, también aconseja utilizar métodos de autenticación resistentes al phishing .
]]>Contenido sindicado vía RSS de Expansión. Nota original: https://expansion.mx/tecnologia/2026/09/28/phishing-correos-falsos-zoom-docusign