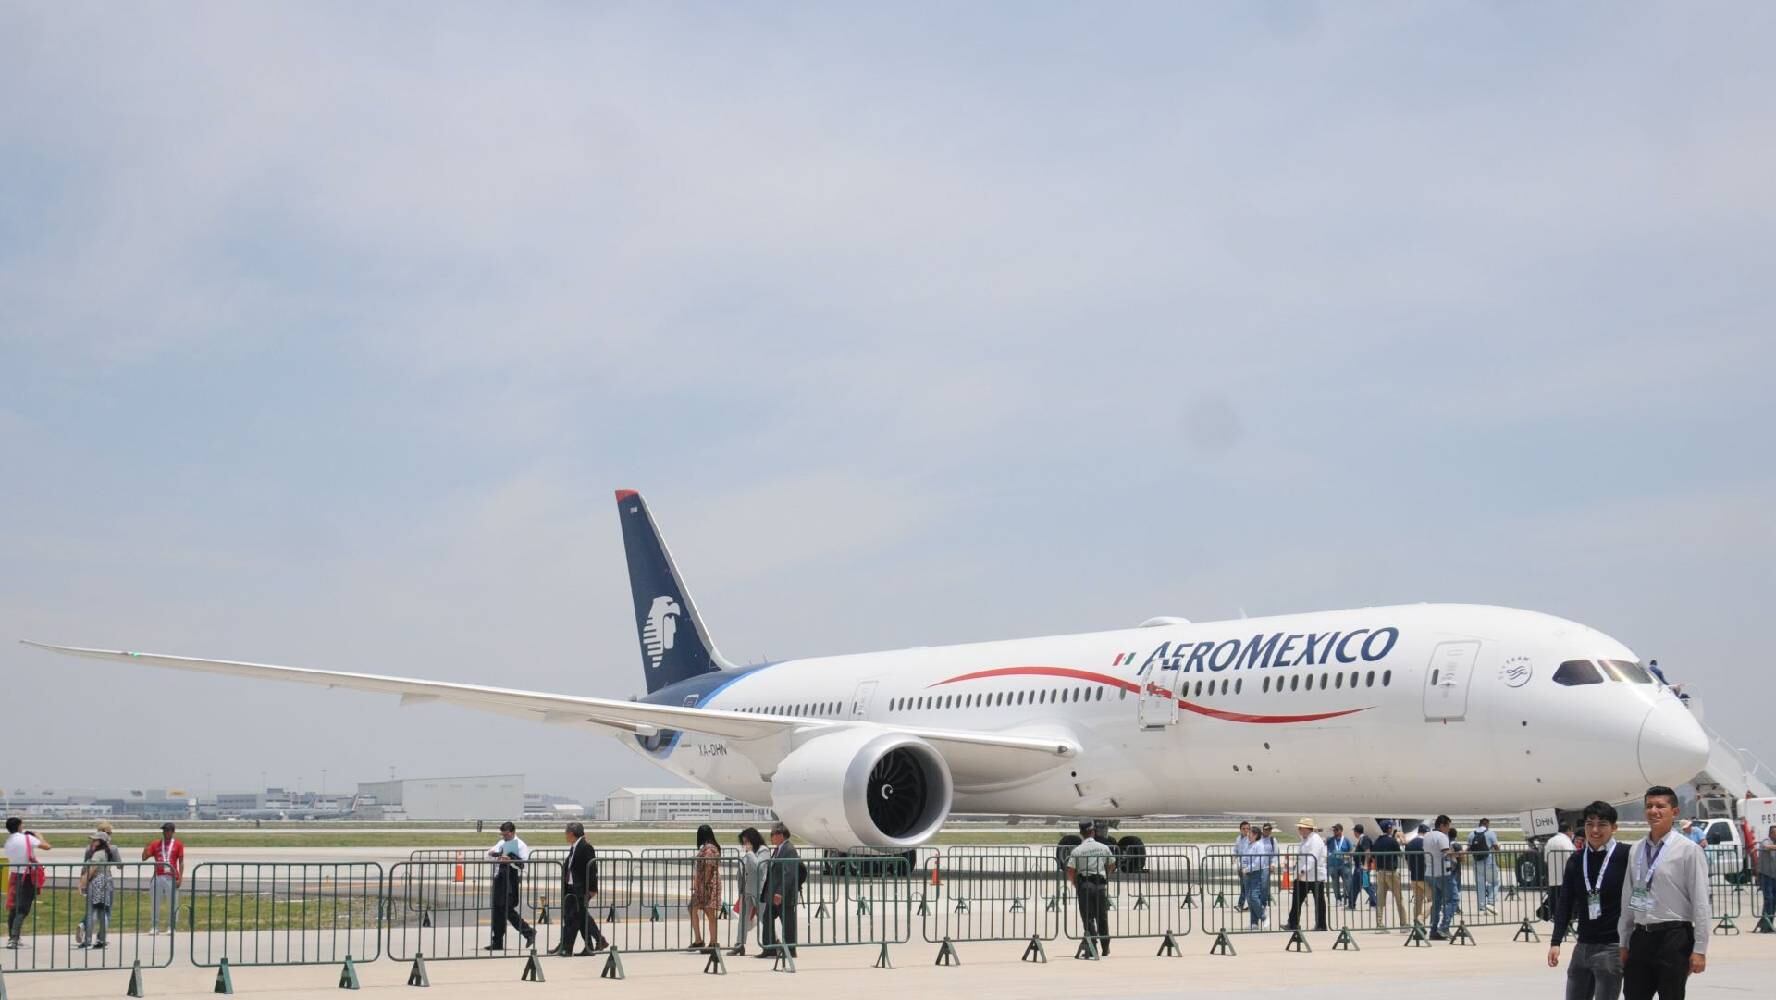
Aeroméxico aceptó que algunos de los datos de sus clientes fueron vulnerados en un ciberataque internacional ocurrido en octubre del 2025.
Con base en un análisis forense preliminar, la aerolínea determinó que la información vulnerada incluye nombres de clientes y números de teléfono.
“No hemos identificado exposición de datos financieros, como cuentas bancarias o tarjetas de pago, ni de contraseñas o información relacionada con itinerario de vuelos”, refirió la empresa este lunes.
La información presuntamente involucrada comprende nombres y, en algunos casos, fechas de nacimiento, correos electrónicos y números telefónicos.
“En nuestro caso, el acceso no autorizado ocurrió en una plataforma de gestión de información de clientes administrada por un proveedor externo. Desde el momento en que tuvimos conocimiento de esta situación, activamos nuestros protocolos de respuesta e implementamos las medidas de mitigación correspondientes”, aseguró la aerolínea.
La vulneración de datos de clientes de Aeroméxico fue informada por el gobierno este fin de semana, que dijo estar investigando la sustracción de información luego de que esta se pusiera en venta a través de Telegram.
Como medida preventiva y en línea con las mejores prácticas de seguridad digital, Aeroméxico recomendó a sus clientes mantenerse atentos a correos electrónicos, mensajes o llamadas que soliciten información personal.
#ComunicadoBuenGobierno
— Buen Gobierno México 🇲🇽 (@BuenGobierno_mx) September 20, 2026
La Secretaría Anticorrupción y #BuenGobierno, en el marco de un monitoreo activo
forense de posibles incidentes de seguridad, identificó indicios de una posible
exposición de datos personales en un sistema que podría estar relacionado con #Aeroméxico.… pic.twitter.com/zkgLG2ILgt
Anticorrupción investiga vulneración de datos por ciberataque de Aeroméxico
El 20 de septiembre, la Secretaría Anticorrupción y Buen Gobierno informó que identificó indicios de una posible exposición de datos personales en un sistema relacionado con Aeroméxico, luego de localizar una publicación en Telegram en la que se ofrece una base de datos supuestamente atribuible a la aerolínea.
De acuerdo con un comunicado, el monitoreo realizado por la dependencia permitió ubicar la publicación el 18 de septiembre de 2026. En ella, un usuario ofreció una base de datos con más de 15 millones de registros y un peso de 1.10 gigabytes.
La información presuntamente contenida en la base incluye nombre completo, correo electrónico, teléfono, celular, fecha de nacimiento y fecha de alta.
Como parte de la revisión, la Secretaría obtuvo una muestra de 100 mil 92 registros con esos mismos campos. En ella se identificaron nombres de diversas personas, entre ellas personas servidoras públicas y figuras públicas.
“Esta autoridad obtuvo una muestra de 100 mil 92 registros con esos mismos campos, entre los que se identificaron nombres de diversas personas, incluidas personas servidoras públicas y figuras públicas”, señaló la dependencia.
La Secretaría Anticorrupción y Buen Gobierno indicó que la inspección se realizará con base en sus facultades para verificar el cumplimiento de la Ley Federal de Protección de Datos Personales en Posesión de los Particulares, previstas en los artículos 54 y 55 de dicho ordenamiento.
Contenido sindicado vía RSS de El Financiero. Nota original: https://www.elfinanciero.com.mx/empresas/2026/09/21/activamos-nuestros-protocolos-aeromexico-revela-que-datos-de-clientes-fueron-vulnerados-en-ciberataque/